Bei einer Auskunft nach Art. 15 DSGVO scheitert die Organisation selten an der Personalakte. Der schwierige Teil liegt in den Systemen daneben: E-Mail, Kalender, Shared Mailbox, Teams, Slack, Tickets, IAM, DMS, Archive, ausgewählte Logs und manchmal die Backup-Lage. Dort liegen personenbezogene Daten in Betreffzeilen, Anhängen, Reaktionen, Tickets, Freigaben, Rollen, Login-Spuren und alten Ablagen.
Dieser Beitrag ist der IT-Suchplan für genau diesen Fall. Den rechtlichen Rahmen behandelt die Referenz zu Art. 15 DSGVO. Den HR-Einstieg bei ehemaligen Mitarbeitenden beschreibt der Leitfaden Auskunftsersuchen ehemaliger Mitarbeiter. Die interaktive Übersicht der Datenquellen steht in der Mitarbeiterdaten-Systemlandkarte.
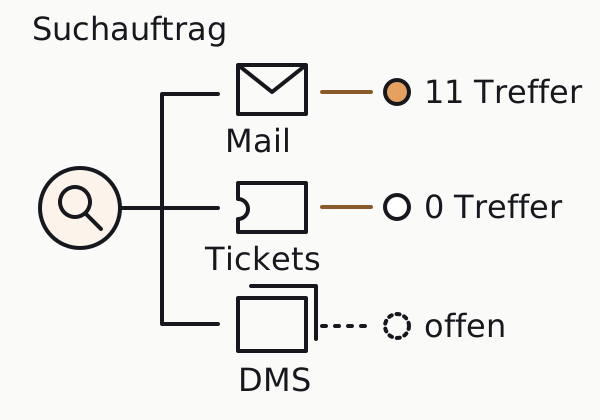
Was ist der erste Schritt im IT-Suchplan?
Der erste Schritt ist eine kurze Fallakte. Sie hält fest, wer angefragt hat, wann der Antrag einging, welche Identität geprüft wurde, welche Rolle die Person hatte, welcher Zeitraum als Startkorridor naheliegt und welche Systeme überhaupt in Betracht kommen. Ohne diese Fallakte sucht IT breit, HR wartet, Legal fragt nach, und die Monatsfrist aus Art. 12 Abs. 3 DSGVO läuft weiter.
Für ehemalige Mitarbeitende gehören in die Fallakte mindestens diese Angaben:
| Feld | Warum es die Suche steuert |
|---|---|
| Name, frühere Namen, Schreibvarianten | findet Aliasnamen, Namenswechsel und Tippfehler |
| E-Mail-Adressen und User-IDs | verbindet Postfächer, Chatprofile, IAM und Tickets |
| Personalnummer | verbindet HRIS, Payroll und DMS |
| Zeitraum der Beschäftigung | bildet den Startkorridor; Offboarding, spätere Streitigkeiten, Archivierung und die Anfrage selbst können spätere Daten erzeugen |
| Abteilung, Rolle, Führungskraft | findet relevante Shared Mailboxen, Teams und Projektordner |
| Geräte, Standort, Gruppen | steuert IAM, MDM, Endpoint und Zutrittsdaten |
| Anlass oder Kontext des Antrags | hilft bei Priorisierung und Review, ohne den Anspruch davon abhängig zu machen |
Der Beschäftigungszeitraum ist keine automatische Ausschlussgrenze. Suchen Sie auch nach Daten, die erst beim Offboarding, in einem späteren Rechtsstreit, bei der Archivierung oder durch die Bearbeitung der aktuellen Anfrage entstanden sind. Jeder zeitliche Ausschluss braucht einen benannten Grund, etwa ein nachgewiesenes Löschdatum, das Ende einer konkreten Verarbeitung oder eine dokumentierte Systemgrenze.
Nach den EDPB Guidelines 01/2022 muss ein Antrag erkannt werden, wenn er einen offiziellen Kanal des Verantwortlichen erreicht. Art. 12 Abs. 6 DSGVO erlaubt zusätzliche Identitätsinformationen nur bei begründeten Zweifeln. Diese Prüfung gehört an den Anfang, weil eine Herausgabe an die falsche Person selbst zum Datenschutzvorfall werden kann.
Wie durchsuchen Sie E-Mail, Kalender und Shared Mailboxen?
E-Mail ist der größte Brocken, weil fast jeder Vorgang dort Spuren hinterlässt. Der Suchplan sollte zwischen dem persönlichen Postfach, freigegebenen Postfächern, Funktionsadressen, Archivsystemen und Kalendern unterscheiden. Ein ehemaliger Mitarbeiter kann in seinem eigenen Postfach vorkommen, in einer HR-Shared-Mailbox, in der Inbox der früheren Führungskraft, in einem Projektpostfach oder in einem Mailarchiv.
Praktisch bewährt sich eine Suchmatrix:
| Quelle | Typische Treffer | Suchansatz | Exporthinweis |
|---|---|---|---|
| Persönliches Postfach | gesendete und empfangene Nachrichten, Anhänge | Name, Adresse, Zeitraum, relevante Betreffzeilen | Thread-Auszüge statt ungeprüfter Vollbox |
| HR-Shared-Mailbox | Kündigung, Zeugnis, Abmahnung, Anfrage selbst | Name, Personalnummer, Kanzleidomain, Aktenzeichen | Drittdaten der Bearbeiter prüfen |
| Führungskraft-Postfach | Bewertungen, Konflikte, Projektübergaben | Name, Zeitraum, Projekt, Abteilung | Kontext nur soweit nötig übernehmen |
| Kalender | Termine, Einladungen, Teilnehmerlisten | Name, E-Mail, Raum, Zeitraum | Teilnehmer und Inhalte Dritter prüfen |
| Mailarchiv | historische Treffer nach Aufbewahrung | gleiche Suchbegriffe plus Archivfilter | Archivsystem und Query dokumentieren |
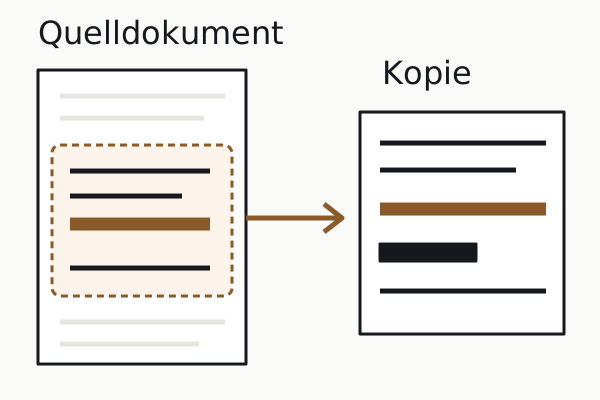
Die Kopie nach Art. 15 Abs. 3 DSGVO muss verständlich sein. Der EuGH verlangt im Urteil C-487/21 eine vollständige, originalgetreue und verständliche Reproduktion der personenbezogenen Daten (Pressemitteilung zum Urteil). Daraus kann sich ergeben, dass ein E-Mail-Auszug mit Betreff, Datum, Absender, Empfänger und relevantem Text nötig ist. Daraus folgt kein pauschaler Anspruch auf das gesamte Postfach.
Wie gehen Teams, Slack und andere Chats in die Suche ein?
Collaboration-Systeme enthalten andere Signale als E-Mail: kurze Nachrichten, Reaktionen, Dateien, Kanalnamen, Erwähnungen, Meeting-Chats und manchmal dienstliche Direktnachrichten, soweit sie nach Berechtigungskonzept, Betriebsvereinbarung und internen Regeln rechtlich und technisch zulässig ausgewertet werden dürfen. Gerade im HR-Kontext tauchen dort informelle Bewertungen auf, die später in einer Auskunft relevant werden können.
Für Teams und Slack sollte der Suchplan vier Ebenen trennen:
- Personenprofil. Anzeigename, User-ID, E-Mail, gelöschter oder deaktivierter Account.
- Kommunikation. Erwähnungen, Kanalnachrichten, Meeting-Chats und dienstliche Direktnachrichten, soweit der Zugriff zulässig ist.
- Dateien. geteilte Dateien, Kommentare, Versionen und Ablageorte.
- Metadaten. Reaktionen, Zeitstempel, Kanalmitgliedschaft, Einladungen.
Bei der Herausgabe zählt der Kontext. Ein einzelnes „ja“ aus einem Chat ist ohne vorherige Frage oft unverständlich. Ein ganzer Kanal-Export enthält sehr wahrscheinlich Daten vieler anderer Personen. Deshalb muss die zuständige Stelle entscheiden, welcher Ausschnitt die Daten der anfragenden Person verständlich wiedergibt und welche fremden Daten geschwärzt werden.
Wie werden Ticketsysteme durchsucht?
Ticketsysteme werden bei Art.-15-Anfragen leicht übersehen. Dort stehen personenbezogene Daten in IT-Störungen, HR-Servicefällen, Compliance-Meldungen, Gerätewechseln, Berechtigungsanfragen und Kommentaren. Ein Ticket kann die anfragende Person als Antragsteller, betroffene Person, Bearbeiterin, Zeugin, Vorgesetzte oder Objekt eines Vorgangs enthalten.
Suchen Sie deshalb über mehrere Schlüssel:
| Schlüssel | Beispiel |
|---|---|
| Name und Namensvarianten | „Müller“, frühere Nachnamen, abweichende Schreibweisen |
| E-Mail und User-ID | vorname.nachname@, AD-Name, Slack-ID |
| Personalnummer | HR-Tickets, Payroll-Anfragen |
| Gerät und Asset | Laptop-ID, Seriennummer, Mobiltelefon |
| Ticketnummern | bekannte Fälle aus Anwaltsschreiben oder HR-Akte |
| Zeitraumfilter | Kündigung, Abmahnung, Offboarding, Datenschutzanfrage |
| Fachbegriffe | „Zugriff“, „Sperrung“, „Kündigung“, „Zeugnis“, „BEM“ |
Der Export sollte die personenbezogenen Daten der anfragenden Person, den nötigen Kontext und die Pflichtinformationen zusammenbringen. Interne Kommentare können personenbezogene Daten enthalten. Sie sind deshalb zu prüfen; Daten anderer Mitarbeitender, Kunden oder Hinweisgeber werden vor der Herausgabe geschützt.
Welche Rolle spielen IAM, DMS, Archive und ausgewählte Logs?
IAM, DMS, Archive und Logs liefern häufig Nachweise statt langer Texte. Sie zeigen Rollen, Rechte, Gruppen, Logins, Deaktivierungsdatum, Dokumentablagen, Versionen oder alte Kopien. Für eine Art.-15-Auskunft sind sie relevant, wenn sie personenbezogene Daten der anfragenden Person enthalten oder die Auskunft verständlich machen.
| System | Typische Daten | Grenze im Suchplan |
|---|---|---|
| IAM/SSO | Rollen, Gruppen, Login-Zeiten, MFA, Rechteentzug | Sicherheitsdetails und Daten anderer Accounts prüfen |
| DMS und Fileshares | Verträge, Scans, PDFs, Versionen, Metadaten | Dubletten vermeiden, Dokumentkontext begründen |
| Archive | Mailarchiv, DMS-Archiv, HR-Archiv | Archiv von Backup trennen, Query festhalten |
| ausgewählte Logs | VPN, MDM, Endpoint, SIEM, Zutritt | Zweck, Speicherfrist, Datenmenge und Verständlichkeit prüfen |
Logs sind kein Selbstzweck. Der EuGH hat für Zugriffsprotokolle entschieden, dass Zeitpunkt und Zweck eines Zugriffs personenbezogene Daten der anfragenden Person sein können. Bei Beschäftigten, die unter der Aufsicht und im Einklang mit den Weisungen des Verantwortlichen handeln, sind ihre Namen grundsätzlich nur mitzuteilen, wenn sie für die wirksame Rechtsausübung unerlässlich sind und ihre Rechte berücksichtigt werden (Pressemitteilung zu EuGH C-579/21). Bei reinen Sicherheits-, Datenschutzkontroll- oder Sicherungslogs ist zusätzlich § 34 BDSG zu prüfen. Massendaten aus SIEM oder Endpoint-Systemen können Sicherheitsinformationen und Daten vieler Personen enthalten. Wenn sie in den Suchplan kommen, braucht es eine klare Begründung: Welcher Personenbezug besteht, welcher Zeitraum ist nötig, welche Felder werden exportiert, welche Felder bleiben aus Sicherheits- oder Drittgründen draußen?
Wie gehen Sie mit Backups um?
Backups gehören in die Fallakte, aber als eigener Block. Sie sind für Wiederherstellung gebaut, häufig überschreibend organisiert und oft kein Recherchearchiv. Für Daten, die ausschließlich der Datensicherung oder Datenschutzkontrolle dienen, kann § 34 Abs. 1 Nr. 2 BDSG die Auskunft nur unter mehreren Voraussetzungen einschränken: Die Auskunft muss unverhältnismäßigen Aufwand erfordern und eine Verarbeitung für andere Zwecke muss durch geeignete technische und organisatorische Maßnahmen ausgeschlossen sein. Die Entscheidung bleibt einzelfallbezogen: Welche produktiven Systeme und Archive wurden durchsucht? Welche Sicherungsstände existieren? Welche Daten könnten nur dort liegen? Welcher Aufwand und welches Risiko entstehen bei einer Wiederherstellung?
Dokumentieren Sie mindestens:
- Backup-System und Zweck.
- betroffene Systeme und Aufbewahrungsdauer.
- letzte relevante Sicherungszeiträume.
- ob produktive Systeme oder Archive denselben Datenbestand abdecken.
- ob eine Wiederherstellung geprüft, durchgeführt oder begründet verworfen wurde.
Diese Dokumentation ersetzt keine Prüfung. Sie verhindert aber, dass Backups pauschal ignoriert oder blind wiederhergestellt werden. Gerade bei ausgeschiedenen Mitarbeitenden hängt viel am Offboarding: Wurde das Postfach archiviert? Wurden Dateien migriert? Wurde der Account deaktiviert? Diese Angaben verkürzen die spätere Bewertung.
Wie schützen Sie Drittdaten und Geschäftsgeheimnisse?
Art. 15 Abs. 4 DSGVO verlangt, dass die Kopie die Rechte und Freiheiten anderer Personen nicht beeinträchtigt. In E-Mails, Chats und Tickets betrifft das Kolleginnen, Kunden, Bewerber, Hinweisgeber, Vorgesetzte, Bearbeiter und externe Ansprechpartner. Dazu kommen Geschäftsgeheimnisse und Sicherheitsinformationen. Die Vorschrift verlangt eine Prüfung je Fundstelle und keine pauschale Entfernung jedes Namens.
Der Review sollte pro Export entscheiden:
- Welche Stellen sind personenbezogene Daten der anfragenden Person?
- Welche Stellen betreffen Dritte?
- Welcher Kontext ist zum Verständnis nötig?
- Welche Schwärzung reicht aus?
- Welche Entscheidung muss begründet werden?
Ein schlechter Export ist entweder zu breit oder zu dünn. Zu breit heißt: Drittdaten und interne Informationen wandern ungeprüft nach außen. Zu dünn heißt: Die betroffene Person kann ihre Daten nicht verstehen. Der Zielzustand ist eine vollständige und verständliche Reproduktion der personenbezogenen Daten der anfragenden Person mit geprüften Schwärzungen für Rechte Dritter, Geschäftsgeheimnisse und Sicherheitsinformationen.
Was muss in die Dokumentation?
Die Dokumentation zeigt, dass die Organisation gesucht und nachvollziehbar entschieden hat. Die Rechenschaftspflicht aus Art. 5 Abs. 2 DSGVO macht diesen Nachweis zu einem eigenen Arbeitsergebnis.
In die Dokumentation gehören:
| Bereich | Nachweis |
|---|---|
| Eingang | Datum, Kanal, Frist, Identitätsprüfung |
| Suchplan | Systeme, Verantwortliche, Zeitraum, Suchbegriffe |
| Export | Tool, Query, Trefferzahl, Format, Hash oder Ablageort |
| Review | Drittdaten, Geschäftsgeheimnisse, Sicherheitsdetails |
| Antwort | Version, Versandkanal, Datum, Freigabe |
| Grenzen | nicht durchsuchte Quellen samt Begründung |
| Backups | Lage, Abdeckung, Wiederherstellungsentscheidung |
Ein ausgefüllter, synthetischer Ausschnitt zeigt die nötige Tiefe:
| Quelle | Suche | Ergebnis | Entscheidung |
|---|---|---|---|
| HR-Shared-Mailbox | Personalnummer 1047 und frühere E-Mail-Adresse, 01.01.2024 bis zum Suchtag 18.03.2026; Beschäftigung, Offboarding, Streit und Anfrage vom 05.03.2026 | 18 Treffer, 7 Dubletten | 11 Treffer in Review; Query und Export vom 18.03.2026 dokumentiert |
| Teams-Profil | User-ID u-1047, Namensvarianten, 01.01.2024 bis zur Deaktivierung am 15.01.2026 |
6 Kanalnachrichten, 1 Datei | Systemseitiges Enddatum belegt; 4 Nachrichten und die Datei mit nötigem Kontext übernommen, 2 Nachrichten ohne Personenbezug ausgeschlossen |
| IAM | User-ID u-1047, 01.01.2024 bis zum Suchtag 18.03.2026 |
Rollen, Loginzeiten, Deaktivierung und spätere Administrationsereignisse | Felder zu fremden Accounts entfernt, Zeit und Zweck der Zugriffe erhalten |
| Ticketarchiv | Personalnummer 1047, Geräte-ID LT-8821, 01.01.2024 bis zum Suchtag 18.03.2026 |
keine Treffer | Negativmeldung mit Suchfeldern, Zeitraum und Prüfdatum abgelegt |
Das Beispiel ersetzt keine Suchentscheidung. Es zeigt, dass Trefferzahl allein nicht genügt. Query, Zeitraum, geprüfte Quelle und begründetes Ergebnis müssen zusammen erkennbar sein. Vor der Freigabe folgt eine Ergänzungssuche für Daten, die nach dem ersten Suchtag durch weitere Bearbeitungsschritte entstanden sind.
Wenn ein Anwaltsschreiben bereits Ticketnummern, Aktenzeichen, Zeiträume oder bestimmte Systeme nennt, übernehmen Sie diese Angaben in den Suchplan. Das macht die Bearbeitung enger und belastbarer. Eine Anfrage im Kündigungsschutzkontext bleibt trotzdem eine Datenschutzanfrage. Der Anlass erklärt oft den Druck, ersetzt aber keine Einzelfallprüfung.
Nächster Schritt
Der requests-Ablauf mit Beispieldaten zeigt, wie Quelle, Query, Verantwortliche und Ergebnis in einem Vorgang zusammengeführt werden können. Ein kundenspezifischer Pilot kann nach gesonderter Abstimmung prüfen, welche Datenquellen und Übergaben für Ihren Ablauf tatsächlich angebunden werden können. Die rechtliche Bewertung und die finale Freigabe bleiben bei den zuständigen Personen.
Quellen und Stand
Stand: 8. September 2026.
- Art. 12 DSGVO: Frist, Form der Antwort, Identitätsprüfung und Grenzen bei offenkundig unbegründeten oder exzessiven Anträgen.
- Art. 15 DSGVO: Auskunftsrecht, Pflichtinformationen, Kopie und Schutz der Rechte anderer Personen.
- EDPB Guidelines 01/2022 on data subject rights, right of access, Version 2.1: Auslegung zum Auskunftsrecht, Eingangskanälen, Identitätsprüfung, Umfang und großen Datenmengen.
- Pressemitteilung zu EuGH, 04.05.2023, C-487/21: Kopie als vollständige, originalgetreue und verständliche Reproduktion der personenbezogenen Daten; Dokumentauszüge oder ganze Dokumente nur, wenn Kontext nötig ist.
- Pressemitteilung zu EuGH, 22.06.2023, C-579/21: Zugriffszeitpunkte, Zwecke und Identität ausführender Beschäftigter.
- § 34 BDSG: enge Voraussetzungen für Aufbewahrungs- und Sicherungsdaten.